淺談網(wǎng)站維護之Web系統(tǒng)的安全問題 基礎軟件服務篇
在網(wǎng)站維護的眾多環(huán)節(jié)中,Web系統(tǒng)的安全是基石與核心。它直接關系到數(shù)據(jù)的保密性、服務的可用性以及用戶與企業(yè)的切身利益。而構成這個龐大系統(tǒng)的基石——基礎軟件服務(如操作系統(tǒng)、Web服務器、數(shù)據(jù)庫、編程語言及其框架、第三方庫等),其安全狀況更是牽一發(fā)而動全身。本文將聚焦于此,探討基礎軟件服務層面常見的安全挑戰(zhàn)與防護策略。
一、 基礎軟件服務:安全鏈上的核心環(huán)節(jié)
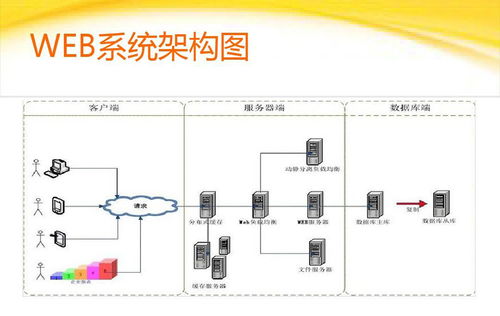
基礎軟件服務是Web系統(tǒng)運行的底層支撐環(huán)境。一個典型的Web系統(tǒng)架構通常包括:操作系統(tǒng)(如Linux、Windows Server)、Web服務器軟件(如Apache、Nginx、IIS)、數(shù)據(jù)庫(如MySQL、PostgreSQL、MongoDB)、編程語言運行時(如PHP、Python、Node.js)及其相關框架(如Spring Boot、Django、Laravel),以及大量用于擴展功能的第三方庫或中間件。這些組件共同構建了應用運行的平臺。任何一個組件存在已知或未知的安全漏洞,都可能成為攻擊者入侵的跳板,進而威脅整個系統(tǒng)的安全。
二、 主要安全風險與挑戰(zhàn)
- 漏洞利用: 這是最直接、最常見的威脅。軟件廠商會定期發(fā)布安全更新(補丁)以修復已發(fā)現(xiàn)的漏洞。若系統(tǒng)未及時更新,攻擊者可以利用公開的漏洞利用代碼(Exploit),輕易地發(fā)起攻擊,如遠程代碼執(zhí)行(RCE)、權限提升、SQL注入(盡管更多與應用層相關,但數(shù)據(jù)庫軟件本身的漏洞也可能被利用)等。著名的案例包括Apache Struts2、Log4j2等框架或組件漏洞引發(fā)的廣泛影響。
- 默認配置風險: 許多基礎軟件安裝后采用默認配置,這些配置往往以易用性為導向,可能包含不安全的設置。例如,數(shù)據(jù)庫默認監(jiān)聽在所有網(wǎng)絡接口上、使用弱密碼或空密碼;Web服務器軟件啟用了不必要的、存在風險的功能模塊;操作系統(tǒng)開放了非必需的端口和服務。這些都為攻擊者提供了可乘之機。
- 供應鏈攻擊: 現(xiàn)代軟件開發(fā)高度依賴開源和第三方組件。攻擊者可能通過污染上游的軟件包倉庫(如NPM、PyPI)、或在流行的開源庫中植入惡意代碼,使得下游無數(shù)應用在不知情的情況下引入后門。這種攻擊影響面廣,發(fā)現(xiàn)和修復難度大。
- 服務與權限濫用: 操作系統(tǒng)或中間件上運行的非必要服務可能被攻擊者利用。如果Web服務器進程、數(shù)據(jù)庫進程等以過高的系統(tǒng)權限(如root、SYSTEM)運行,一旦被攻破,攻擊者將直接獲得系統(tǒng)最高控制權。
三、 核心防護策略與實踐
- 嚴格的補丁與版本管理: 建立并執(zhí)行一套穩(wěn)健的補丁管理流程是首要任務。這包括:
- 持續(xù)監(jiān)控: 訂閱所用軟件官方的安全公告、利用CVE(通用漏洞披露)數(shù)據(jù)庫、安全廠商報告等,及時獲取漏洞信息。
- 風險評估與測試: 評估漏洞對自身系統(tǒng)的實際影響程度,并在測試環(huán)境中驗證補丁的兼容性與穩(wěn)定性。
- 及時部署: 制定計劃,在評估后盡快在生產環(huán)境部署安全更新。對于關鍵核心系統(tǒng),應建立快速響應機制。盡量使用仍在維護期內的軟件版本,避免使用已停止安全支持的老舊版本。
- 安全加固與最小化原則:
- 最小化安裝: 僅安裝運行應用所必需的軟件包和服務,卸載或禁用一切不必要的組件。
- 安全配置: 遵循安全基準(如CIS Benchmarks)對操作系統(tǒng)、Web服務器、數(shù)據(jù)庫等進行配置加固。例如,修改默認端口、禁用目錄列表、設置強密碼與訪問控制列表(ACL)、限制數(shù)據(jù)庫遠程訪問等。
- 最小權限原則: 為每個服務創(chuàng)建獨立的、低權限的系統(tǒng)賬戶來運行,避免使用root或Administrator權限。嚴格限制文件系統(tǒng)、網(wǎng)絡和系統(tǒng)調用的權限。
- 依賴項安全管理:
- 清單管理: 使用工具(如SBOM - 軟件物料清單)清晰記錄項目所依賴的所有第三方庫及其版本。
- 漏洞掃描: 集成SAST/SCA工具到開發(fā)流程(CI/CD)中,自動掃描依賴庫中的已知漏洞。
- 謹慎引入與更新: 審慎評估新引入的依賴,優(yōu)先選擇活躍維護、信譽良好的項目。定期更新依賴至安全版本。
- 縱深防御與監(jiān)控:
- 網(wǎng)絡分層: 在網(wǎng)絡架構上實現(xiàn)隔離,將Web服務器、數(shù)據(jù)庫服務器置于不同的安全區(qū)域(如DMZ和內網(wǎng)),通過防火墻策略嚴格控制訪問流量。
- 主機安全: 部署主機入侵檢測/防御系統(tǒng)(HIDS/HIPS)、防病毒軟件(針對Windows環(huán)境),監(jiān)控系統(tǒng)關鍵文件、進程和日志的異常變化。
- 集中日志與審計: 收集所有基礎軟件的安全日志、訪問日志、錯誤日志,進行集中存儲和分析,以便于異常行為發(fā)現(xiàn)和事后追溯。
Web系統(tǒng)的安全是一個動態(tài)、持續(xù)的過程,而非一勞永逸的狀態(tài)。基礎軟件服務作為整個系統(tǒng)的地基,其安全性必須得到高度重視。通過建立覆蓋“漏洞管理-安全配置-供應鏈審查-持續(xù)監(jiān)控”的閉環(huán)安全管理體系,并貫徹“最小權限”、“縱深防御”等核心安全原則,方能在復雜的網(wǎng)絡威脅環(huán)境中,為Web應用筑牢第一道堅實防線,保障業(yè)務的平穩(wěn)、安全運行。維護人員需要保持高度的安全意識,不斷學習,將安全實踐融入日常運維工作的每一個細節(jié)之中。
如若轉載,請注明出處:http://www.zuar.cn/product/34.html
更新時間:2026-10-24 16:59:29